Zum Inhalt

Website-Sicherheitscheck für Unternehmen

Deine Website hat möglicherweise mehr als nur eine PHP-Sicherheitslücke.

Beispiel einer Prüfung: Eine KI erstellt schnell eine Firmenwebsite mit Kontaktformular. Bei der Prüfung fallen vier Fragen auf. Werden Eingaben geprüft? Liegt ein geheimer Schlüssel offen im Browser? Ist die Datenbank vor fremdem Zugriff geschützt? Bekommt die PHP-Version noch Sicherheitsupdates?

Über uns

Wir sind Webriegel aus Heidelberg.

Wir haben es uns zur Aufgabe gemacht, kleine und mittlere Unternehmen in Deutschland, Österreich und der Schweiz besser vor Sicherheitsvorfällen zu schützen.

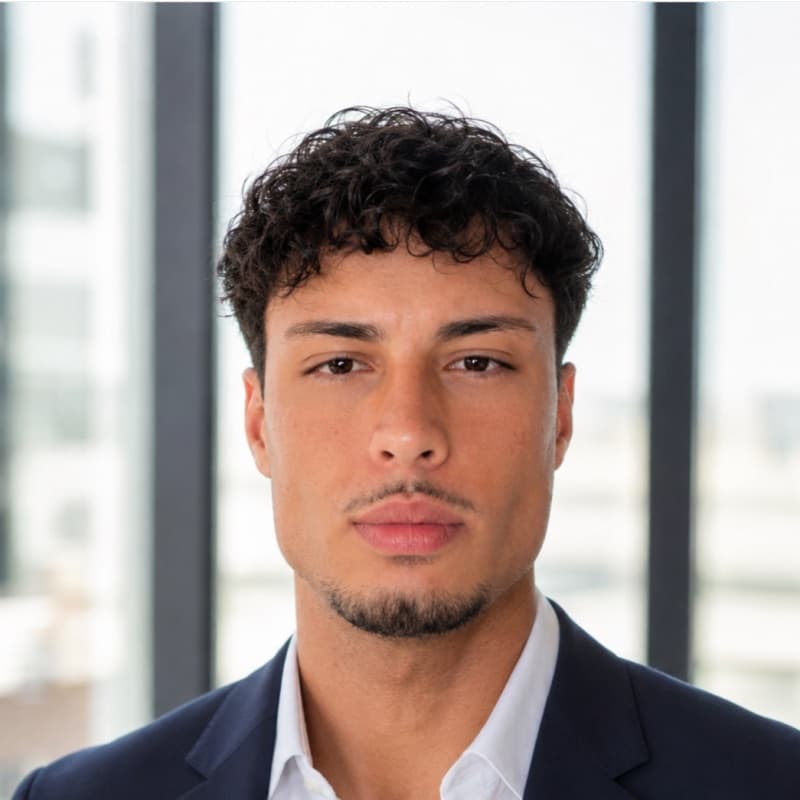
Porträt von Mikail Aslan

Mikail Aslan

Gründer und Geschäftsführer

Wir arbeiten jeden Tag mit KI und kennen die Werkzeuge, mit denen heute Websites entstehen. Deshalb wissen wir, wo schnell gebaute Websites Lücken lassen. Ältere Websites, etwa mit PHP oder WordPress, prüfen wir genauso.

Viele Firmen haben keine eigene IT-Abteilung. Ist die Website erst online, sieht oft niemand mehr nach. Da setzen wir an: verständlich, persönlich und nur mit deinem Auftrag.

Bei uns sprichst du direkt mit Mikail. Er bespricht auch deinen Bericht mit dir.

0151 2268 3564

Aus den Fachmedien

PHP war nur der Anfang: Eine veraltete Version ist längst nicht die einzige Sicherheitslücke.

Fachmedien berichten immer wieder über Lücken in PHP, angegriffene Plugins und unsicheren KI-Code. Auch deine Website kann mehr als nur eine Lücke haben.

Warum gerade jetzt

KI schreibt Code, der läuft. Er kann trotzdem Sicherheitslücken enthalten.

Mit Baukästen und KI-Werkzeugen entsteht schnell eine Website. Sie lädt und verschickt Formulare. Ob im Hintergrund Schlüssel offen liegen oder Kundendaten ungeschützt sind, siehst du ihr von außen nicht an.

Aktuell · 21. Oktober 2026

Zwei kritische PHP-Lücken geschlossen

Am 21. Oktober 2026 hat das PHP-Projekt zwei kritische Sicherheitslücken geschlossen. Ihre Kennnummern lauten CVE‑2026‑109618 und CVE‑2026‑109619. Über sie können Angreifer ohne Anmeldung Code auf dem Server ausführen.

Geschlossen sind die Lücken in den Versionen PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. PHP 8.1 und älter erhalten vom PHP-Projekt keine Updates mehr. Einige Linux-Distributionen und Langzeit-Anbieter liefern aber eigene Korrekturen nach.

Mögliche Risiken

Was eine Sicherheitslücke für dein Geschäft bedeuten kann

Eine offene Lücke kann dich, deinen Ruf und deine Kunden treffen.

Prüfung

Was wir auf deiner Website prüfen

Wir sehen uns deine Website von außen an, mit dem Blick eines Angreifers. Dabei gibt es keine Angriffe, und dein Betrieb läuft normal weiter.

Das Ergebnis

Ein verständlicher Bericht. Jeder Befund hat eine Priorität und eine klare Empfehlung, was zu tun ist.

  • HTTPS und Verschlüsselung

    Wir prüfen Zertifikat, Verschlüsselung der Verbindung (TLS) und Weiterleitungen.

  • Schutz-Header und Cookies

    Wir prüfen, welche Schutzregeln dein Server mitschickt, wie Cookies gesichert sind und ob Einträge wie „X-Powered-By“ deine Technik verraten.

  • Software und Versionen

    Wir gleichen dein System (etwa WordPress), Plugins und die PHP-Version mit bekannten Lücken ab.

  • Offene Dateien und Zugänge

    Wir suchen Sicherungskopien, Einstellungsdateien und Admin-Zugänge, die offen im Netz liegen können.

  • Formulare

    Wir sehen nach, ob deine Formulare Eingaben filtern, Spam abwehren und E-Mails sicher verschicken.

  • Geheime Schlüssel im Code

    Wir suchen Zugangsdaten und API-Schlüssel, die offen im Browser-Code stehen.

  • Schutz deiner Datenbank

    Bei Baukasten-Datenbanken wie Supabase oder Firebase prüfen wir die Zugriffsregeln, wenn du uns dafür Zugang gibst.

  • Schutz vor gefälschten E-Mails

    Wir prüfen die Einträge deiner Domain gegen gefälschte Absender: SPF, DKIM und DMARC.

Sicher für deinen laufenden Betrieb

Deine Website bleibt während der Prüfung normal erreichbar. Wir führen keine echten Angriffe (Penetrationstests) und keine Lasttests durch. Eine Garantie für vollständige Sicherheit kann keine Prüfung geben.

Ablauf

So läuft die Prüfung ab

  1. Anfrage

    Du schickst uns die Adresse deiner Website. Wir melden uns innerhalb von 24 Stunden (werktags).

  2. Auftrag

    Du bestätigst den Auftrag schriftlich. Mit einem kurzen Eintrag in deiner Domain oder einer Datei zeigst du, dass die Website dir gehört.

  3. Prüfung

    Wir prüfen deine Website von außen und halten jeden Befund fest.

  4. Bericht

    Du bekommst einen verständlichen Bericht, nach Dringlichkeit sortiert und mit einer Empfehlung zu jedem Befund.

  5. Dranbleiben

    Auf Wunsch schließen wir die Lücken für dich, mit eigenem Angebot. Mit der laufenden Prüfung sehen wir nach dem Check jeden Monat wieder nach.

Preis

Feste Preise, klar vorab

Erst prüfen wir deine Website einmal von außen. Danach kannst du sie für 19 € im Monat weiter prüfen lassen.

Website-Sicherheitscheck

200 €

einmalig, zzgl. USt.

Nur für Unternehmen (§ 14 BGB)

  • Prüfung aller Punkte aus dem Umfang
  • Verständlicher Bericht, nach Dringlichkeit sortiert
  • Klare Empfehlung zu jedem Befund
  • Bezahlung per Rechnung nach deinem Auftrag
Prüfung anfragen

Antwort innerhalb von 24 Stunden (werktags).

Nach dem Check

Laufende Prüfung

19 €

im Monat, zzgl. USt.

Ein Check zeigt den Stand von heute. Neue Lücken werden laufend bekannt, auch in Software, die bisher als sicher galt. Mit der laufenden Prüfung sehen wir jeden Monat wieder von außen nach. So kennst du jeden Monat den aktuellen Stand deiner Website.

  • Jeden Monat eine neue Prüfung von außen
  • Kurzer Bericht: was neu ist, was noch offen ist
  • Bei kritischen Befunden melden wir uns direkt
  • Monatlich per E-Mail kündbar, Zahlung per Rechnung
Mit dem Check anfragen

Prüfbericht

www.example.com

Beispiel

  • Kritisch

    Der geheime Hauptschlüssel der Datenbank steht offen im Browser-Code. Fremde könnten damit auf Daten zugreifen.

    Empfehlung: Schlüssel sofort austauschen und nur noch auf dem Server nutzen.

  • Hoch

    Das Kontaktformular übernimmt Eingaben ungeprüft in den Kopf der E-Mail. So ließe sich Spam in deinem Namen verschicken.

    Empfehlung: Eingaben filtern, Zeilenumbrüche entfernen und einen festen Absender einstellen.

  • Mittel

    Die Website nutzt PHP 7.4. Dafür liefert das PHP-Projekt keine Sicherheitsupdates mehr.

    Empfehlung: Beim Hoster fragen, ob er eigene Sicherheitskorrekturen liefert. Sonst auf eine aktuelle PHP-Version umstellen.

  • Niedrig

    Der Domain fehlt ein DMARC-Eintrag, ein Schutz gegen gefälschte Absender.

    Empfehlung: DMARC zuerst im Beobachtungsmodus (p=none) einschalten und die Berichte lesen. Erst wenn alle eigenen Mails richtig erkannt werden, die Regel verschärfen.

Beispiel eines Prüfberichts zum Check mit vier erfundenen Befunden

Fragen

Häufige Fragen

Prüft ihr Websites auch ohne Auftrag?

Nein, nie. Wir prüfen nur mit deinem ausdrücklichen Auftrag. Dabei bestätigst du, dass dir die Website gehört oder du ihre Prüfung beauftragen darfst.

Betrifft mich die PHP-Lücke vom 21. Oktober 2026?

Möglicherweise. Das ist der Fall, wenn deine Website mit PHP läuft und dein Server noch kein Update hat. Es hängt von der PHP-Version und deinem Hoster ab. Genau das klären wir in der Prüfung, nach deinem Auftrag.

Was braucht ihr von mir?

Die Adresse deiner Website und deinen Auftrag. Vor dem Start zeigst du uns, dass die Website dir gehört. Dafür reicht ein kurzer Eintrag in deiner Domain oder eine kleine Datei auf deinem Server. Wir schicken dir dafür eine einfache Anleitung. Sollen wir auch die Zugriffsregeln einer Baukasten-Datenbank wie Supabase oder Firebase prüfen, gibst du uns dafür einen Lesezugang.

Ist meine Website nach der Prüfung vollständig sicher?

Du erfährst, welche bekannten Risiken und falschen Einstellungen von außen sichtbar sind. Eine Garantie für vollständige Sicherheit kann keine Prüfung geben. Durch spätere Updates oder neue Funktionen können neue Lücken entstehen. Deshalb gibt es die laufende Prüfung: Wir sehen jeden Monat wieder nach.

Was bringt mir die laufende Prüfung für 19 € im Monat?

Neue Lücken werden laufend bekannt, etwa in PHP, WordPress oder Plugins. Deshalb prüfen wir deine Website nach dem Check jeden Monat erneut von außen. Du bekommst einen kurzen Bericht über neue und noch offene Punkte. Bei kritischen Befunden melden wir uns direkt bei dir. Du kannst die laufende Prüfung gleich mit dem Check oder später buchen und jederzeit per E-Mail zum Monatsende kündigen.

Funktioniert das für WordPress, Lovable, Webflow und eigenen Code?

Ja. Wir prüfen jede öffentlich erreichbare Website, egal womit sie gebaut ist. Im Bericht steht, welche Punkte wir bei deinem System genauer angesehen haben.

Was kostet es, die Lücken zu schließen?

Das hängt von den Befunden ab. Nach dem Bericht bekommst du auf Wunsch ein eigenes Angebot. Du entscheidest frei, wer die Empfehlungen umsetzt.

Wie geht ihr mit meinen Daten um?

Wir nutzen deine Angaben nur, um deine Anfrage zu beantworten und den Auftrag vorzubereiten. Wenn du uns beauftragst, nutzen wir sie auch für die Prüfung und den Bericht. Alle Einzelheiten stehen in der Datenschutzerklärung.

Für wen ist das Angebot?

Für Unternehmen im Sinne von § 14 BGB, also auch für Selbstständige und Freiberufler. Wir prüfen Websites von Firmen in Deutschland, Österreich und der Schweiz. Aufträge von Privatpersonen nehmen wir nicht an.

Wie läuft die Bezahlung?

Per Rechnung nach deinem Auftrag, zahlbar innerhalb von 14 Tagen. Der Check kostet einmalig 200 € zuzüglich Umsatzsteuer. Die laufende Prüfung kostet 19 € im Monat zuzüglich Umsatzsteuer und wird monatlich im Voraus abgerechnet.

Anfrage

Prüfung anfragen

Trag die Adresse deiner Website ein. Mit der Anfrage beauftragst du noch nichts. Wir melden uns innerhalb von 24 Stunden (werktags) und schicken dir den Auftrag zur Bestätigung.

Lieber direkt mit Mikail sprechen?

Wir nutzen deine Angaben nur, um deine Anfrage zu beantworten und den Auftrag vorzubereiten. Wenn du uns beauftragst, nutzen wir sie auch für die Prüfung und den Bericht. Mehr dazu in der Datenschutzerklärung (öffnet in neuem Tab). Für Aufträge gelten unsere AGB (öffnet in neuem Tab).